ufw — 간편한 방화벽 관리
Linux / 네트워크 및 방화벽 / ufw.html
💬 "ufw 명령어"
ufw는 iptables를 사람이 읽기 쉬운 규칙으로 관리합니다. 기본 정책과 허용 포트를 정합니다.
변경 전 status로 현재 규칙을 확인하는 습관이 중요합니다.
- 개념: 방화벽 규칙(허용/차단)을 관리합니다.
- status verbose: 현재 규칙과 기본 정책을 보여줍니다.
- allow/deny: 포트나 서비스를 허용/차단합니다.
- 기본 정책: incoming deny, outgoing allow가 일반적입니다.
자주 쓰는 옵션
| 옵션 | 설명 |
|---|---|
allow <포트> | 해당 포트를 허용합니다 |
delete allow <포트> | 허용 규칙을 삭제합니다 |
status verbose | 규칙과 기본 정책을 확인합니다 |
limit <포트> | 연결 시도를 제한합니다(무차별 대입 완화) |
필수 명령어 조합 3가지
ufw status verbose— 현재 규칙 확인(변경 전 필수)ufw allow 443/tcp— HTTPS 포트 허용ufw limit 22/tcp— SSH 연결 시도 제한
💬 "새 서버 세팅할 때 쓰는 순서 알려줘"
실제 운영 중인 서버에서 자주 만나는 상황을 순서대로 정리했습니다.
1단계 · 현재 규칙 확인
열려 있는 포트와 정책을 봅니다.
ufw status verbose2단계 · 필요한 포트만 허용
서비스 포트를 최소로 엽니다.
ufw allow 443/tcp3단계 · 적용·검증
상태와 실제 접속을 확인합니다.
ufw status | grep 443 && curl -sI https://example.com | head -1실무에서는 이렇게 씁니다
1. 웹 포트 개방
상황 — 새 서비스가 443으로 서비스되어야 합니다.
ufw allow 443/tcp && ufw status | grep 443결과 — 규칙이 추가되어 외부에서 접속 가능해집니다.
포인트 — SSH 포트를 먼저 확인해 두지 않으면 원격 접속이 끊길 수 있습니다.
2. 불필요 포트 정리
상황 — 오래된 8080이 열려 있습니다.
ufw status | grep 8080 && ufw delete allow 8080/tcp결과 — 규칙이 제거되어 노출이 줄어듭니다.
포인트 — 규칙 삭제는 서비스 영향 확인 후 진행합니다.
주의할 점
- enable 직후 기본 정책이 deny면 SSH 규칙이 없을 때 원격 접속이 끊깁니다.
- ufw는 iptables/nftables 위에서 동작하므로 컨테이너 네트워크와 충돌할 수 있습니다.
- 규칙 변경은 운영 영향 작업이라 사전 확인·승인이 필요합니다.
실제 실행 화면
방화벽 규칙과 기본 정책을 확인한 결과입니다.
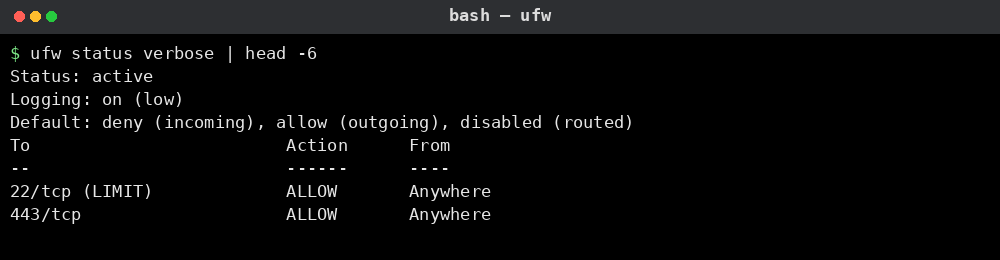
실제 운영 중인 서버
이 문서는 화면 표시용 가상 디렉터리의 항목입니다. 실제 서버 파일시스템과 연결되지 않으며, 파일 실행이나 시스템 명령을 수행하지 않습니다.